- Insights, Stories & Events
- Datenintegrität auf dem neuesten Stand der Technik
Datenintegrität auf dem neuesten Stand der Technik: eine kritische Bestandsaufnahme
9 Minuten lesen
Da die pharmazeutische Produktion zunehmend datengesteuert ist, ist die Gewährleistung der Datenintegrität unerlässlich, um die Patientensicherheit, die Produktqualität und die Einhaltung gesetzlicher Vorschriften (Regulatory Compliance) zu schützen.
Datenintegrität ist nichts Neues – das Konzept wurde vor über zwanzig Jahren von den Zulassungsbehörden eingeführt. Warum also erhält es in den letzten Jahren so viel Aufmerksamkeit?
Dieser Blog erklärt die Bedeutung der Datenintegrität und beleuchtet die relevanten Faktoren wie Risiken und Kontrollen zur Erreichung der Compliance. Darüber hinaus werden neue Rollen und Trends vorgestellt und Themen wie Data Governance und Lebenszyklusmanagement (Life Cycle Management) näher beleuchtet.
Es ist nicht einfach, es genau festzumachen: Es existieren zahlreiche Definitionen von Datenintegrität von der FDA, NIST, IEEE, MHRA, und anderen. Der gemeinsame Nenner ist jedoch das ALCOA+ Prinzip.
Heute basiert fast jede Entscheidung in der Welt der Pharmaproduktion auf Daten. Dies schließt kritische Entscheidungen ein, die direkte Auswirkungen auf die Patientensicherheit und die Produktqualität haben. Manuelle Ausführung wird durch Automatisierung ersetzt, Papiernachweise durch elektronische Aufzeichnungen. Informationen oder Daten müssen daher vertrauenswürdig sein, da sie für wichtige Entscheidungen verwendet werden. Obwohl das Erreichen von Datenintegrität keine Hexerei ist, erwähnen im Durchschnitt etwa 50 % der Warning Letters (Warnschreiben) der FDA in den letzten 5-7 Jahren Probleme mit der Datenintegrität (Analysis of FDA FY2019 Drug GMP Warning Letters).
Derzeit tritt die Mehrheit der Datenintegritätsprobleme in den folgenden Bereichen auf:
- Zugangskontrolle und Sicherheitsmaßnahmen (z. B. geteilte Benutzeranmeldungen oder fehlender Audit-Trail)
- keine zeitgleiche (zeitnahe) Aufzeichnung
- Datenabweichungen werden nicht untersucht
- „Testing into compliance“ (Testen, bis das Ergebnis passt)
- qualitätskritische Daten werden nicht angemessen erfasst, aufbewahrt oder überprüft
- Originaldaten überschrieben
- Betrug
Während die Grundursache (Root Cause) meist nicht leicht zu identifizieren ist, lassen sich eine Reihe typischer Gefahrenquellen benennen, die die Datenintegrität potenziell beeinträchtigen:
- Temporäre Speicherung von Daten, die zur Datenverfälschung führt
- System-Schnittstellenfehler, die zum Verlust oder zur Beschädigung von Daten führen
- Manuelle Übertragungs- oder Dateneingabefehler
- Unkontrollierter Zugang als Ursache für unbefugte Freigaben
- Software- oder Konfigurationsfehler, die in Verarbeitungsfehlern enden
- Hardwareausfälle, die zum Verlust von Daten oder zu einer reduzierten Datenverfügbarkeit führen
Für Unternehmen, die Warnschreiben erhalten oder mit Datenintegritätsproblemen konfrontiert sind, reichen die negativen Auswirkungen von einem schlechten Ruf und erhöhtem Aufwand bei Produktrückrufen bis hin zum Ausschluss von lukrativen Märkten. Auf der anderen Seite profitieren Unternehmen, die sorgfältig mit ihren wertvollen Daten umgehen, nicht nur von besseren Entscheidungen und mehr Vertrauen, sondern sie stärken auch ihre Position für neue Geschäftsmöglichkeiten.
Ein Blick auf die neuesten Trends verstärkt den Eindruck, dass Daten Digitalisierung erfordern und – umgekehrt – Digitalisierung auf Daten aufbaut. Daten sind jedoch ohne Integrität nur von begrenztem Wert!
Nicht nur Menschen, sondern, was noch viel wichtiger ist, Systeme erstellen, aktualisieren, teilen, speichern, analysieren und transformieren Daten. Im Hinblick auf den anhaltenden Trend Künstliche Intelligenz (KI), der sich zu einem Top-Thema in der Pharmaindustrie entwickelt hat, ist Datenintegrität ein treibender Faktor, der nicht unterschätzt werden darf. Der CEO von Merck KGaA, Stefan Oschmann, wurde sogar zitiert mit den Worten zitiert, dass „(...) Big Data essenziell ist (...) es wird genauso wichtig sein wie Biologie oder Chemie!“
Stellen Sie sich vor diesem Hintergrund vor, digitale Zwillinge oder Techniken des maschinellen Lernens auf der Grundlage fehlerhafter Daten zu nutzen! Bedenken Sie den Wert von Datenanalytik ohne Integrität! Vorausschauend betrachtet rückt die automatisierte Entscheidungsfindung mit den richtigen Werkzeugen und Daten in greifbare Nähe. Dies wird vorangetrieben, da einige gerne alle Papier- und Hybridaufzeichnungen eliminieren würden, da diese während ihrer gesamten Aufbewahrungsfrist nur schwer in einem konformen Zustand zu halten sind.
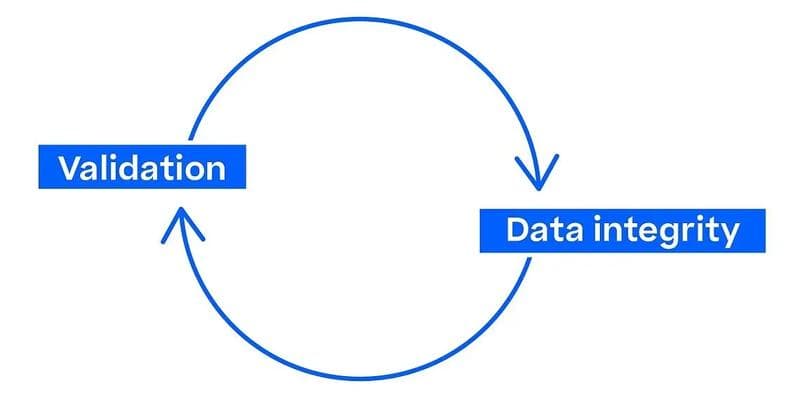
Daher überrascht es nicht, dass im “ISPE Records and Data Integrity Guide” besagt bereits, dass „(…) die Datenintegrität durch gut dokumentierte, validierte computergestützte GxP-Systeme und die Anwendung angemessener Kontrollen während des gesamten System- und Datenlebenszyklus untermauert wird (...) „Diese Aussage wird in ISPEs neuester “Good Practice Guide on Data Integrity by Design”, der ISPE weiter erläutert, was zu der Auffassung führt, dass „(...) die Validierung computergestützter Systeme (...) notwendig ist, um Datenintegrität zu erreichen, während die Anforderungen an die Datenintegrität als Teil jeder Validierungsmaßnahme berücksichtigt werden müssen (...).“
Entscheidend: der menschliche Faktor
Egal wie gut eine Anwendung oder ein computergestütztes System ist, einige Aspekte erfordern Aufmerksamkeit, die über technische Kontrollen hinausgehen: Das Personal, das die Daten erstellt und verwaltet. Mit anderen Worten, die Unternehmenskultur (z. B. der Umgang mit Fehlern) und der Reifegrad sind ein treibender Faktor beim Erreichen von Compliance durch Datenintegrität. Jede Organisation möchte ein Bewusstsein dafür haben und wirksame Kontrollen implementieren. Bewusstsein und das Verständnis des Managements sind jedoch keine Garantie für kompetentes Handeln. Nur wenn ein Unternehmen Richtlinien durchsetzt und die Ausführung auf Fehler überwacht, kann es die höchste Reifestufe erreichen: das unbewusste (!) und ständige Anwenden bewährter Verfahren (Good Practices).
Für die Definition und die theoretische Grundlage dieses Ansatzes vergleichen Sie das “Data Management Maturity Model” des CMMI Institute.
Eine reife Organisation wird außerdem hohem Druck Beachtung schenken und in der Lage sein, aus Abweichungen zu lernen, indem sie Projekte in allen Phasen bewertet. Eine solche Organisation wird Ursachen untersuchen und erfolgreich aufdecken, Verantwortlichkeit einfordern und ehrliches Eingestehen von Fehlern belohnen. Wenn Führungskräfte und Fachexperten zur Entscheidungsfindung zusammenkommen, werden sie eine Methode anwenden, die „Kritisches Denken“ (Critical Thinking) genannt wird.
Kritisches Denken ist ein Prozess der systematischen, genauen und rationalen Auswertung von Informationen. Ein Team vertritt eine Vielzahl von Perspektiven, um zu ausgewogenen und gut durchdachten Antworten zu gelangen. Dies schließt Experten ein, die helfen, eine effektive Interpretation von Daten und Situationen zu liefern und gleichzeitig Vorurteile und Annahmen zu vermeiden. Anstatt auszuschließen, was schiefgehen könnte, werden Worst-Case-Szenarien betrachtet, Lücken in der Data Governance und in den Prozessen identifiziert und so die Wirksamkeit von Kontrollen in Frage gestellt.
Apropos Kontrollen, es sollte mittlerweile offensichtlich geworden sein: Um volle Datenintegrität zu erreichen, müssen verschiedene Arten von Kontrollen vorhanden sein, darunter:
- Verhaltenskontrollen (Menschen)
- Technische Kontrollen (Technologie)
- Verfahrenskontrollen (Prozesse)
Jede Strategie hat jedoch ihre Grenzen. Während Kontrollen der Datenintegrität helfen, Betrug (der eigentlich eine Teilmenge aller Datenintegritätsprobleme ist) zu verhindern und aufzudecken, kann selbst das beste System nicht zwischen einem Fehler (d. h. versehentlich falsch eingegebene Daten, z. B. ein Tippfehler) und einer betrügerischen Handlung (d. h. absichtlich falsch eingegebene Daten) unterscheiden.
Konzentrieren Sie sich auf Daten und ernten Sie die Früchte!
Um ein angemessenes Maß an Kontrolle anzuwenden, hilft es, nicht nur auf Systeme und Prozesse zu schauen, sondern den Fokus auf die Daten zu legen. Ein Weg dies zu erreichen, ist die Etablierung eines guten Niveaus an Data Governance. Laut MHRA ist Data Governance die „(...) Vorkehrungen, um sicherzustellen, dass Daten, unabhängig vom Format, in dem sie generiert werden aufgezeichnet, verarbeitet, aufbewahrt und genutzt werden, um die Aufzeichnung über den gesamten Datenlebenszyklus hinweg sicherzustellen.“ Zusätzlich zu den seit langem bekannten Prozess- und Systemverantwortlichen (Process and System Owners) wurden neue Rollen für Dateneigentümer (Data Owners) und Datenverwalter (Data Stewards) eingeführt. Diese neuen Rollen kümmern sich um die taktische Koordination und Umsetzung der Datenintegrität sowie die Implementierung von Richtlinien für Datenverwaltung und Sicherheit.
Die Belohnung für erfolgreiche Data Governance ist genau das Gegenteil von Datenintegritätsproblemen: Qualitätsverbesserungen, eine geringere Fehleranzahl, weniger Rückrufe, höheres Vertrauen, und insgesamt eine bessere Entscheidungsfindung.
Der Dateneigentümer, unterstützt durch den Datenverwalter, ist auch für das Management des Datenlebenszyklus verantwortlich. Dies ist ein wichtiger Aspekt von Datenintegrität by Design. Tatsächlich sollten Daten zu jedem Zeitpunkt ihres Lebenszyklus immer einen zugewiesenen Eigentümer haben. Als Grundlage sollten robuste, risikobasierte Geschäftsprozesse definiert und implementiert sowie Datenflüsse verstanden werden. Darüber hinaus sollte basierend auf dem unterstützten Prozess ein spezifischer Datenlebenszyklus definiert werden. Dabei muss berücksichtigt werden, dass Daten über mehrere Systeme hinweg übertragen werden können, und die mit solchen Übertragungen verbundenen Risiken müssen analysiert werden. Daher ist ein ganzheitlicher Ansatz, der die effektive Übergabe der Verantwortlichkeiten für das Dateneigentum zwischen den Rollen umfasst, zwingend erforderlich.
Obwohl dies ehrgeizig klingen mag: Man könnte argumentieren, dass Datenintegrität letztlich nichts anderes ist als „Compliance Reloaded“. Es ist vielmehr die Summe aller Facetten, der Detaillierungsgrad und die Stringenz eines Data-Integrity-by-Design-Ansatzes, die neu sind. Die meisten ihrer Bestandteile sind die üblichen Verdächtigen. Die Bedeutung von Daten, ihrer Qualität und ihrer Integrität kann jedoch nicht genug betont werden.
Das könnte Sie auch interessieren: