Einhaltung gesetzlicher Vorschriften: Die Auswirkungen des neuen CSA-Richtlinienentwurfs der FDA

ArtikelPharma & Life Sciences Insights

6 Min lesen

Verstehen Sie, wie der Leitlinienentwurf der FDA zur Computer Software Assurance die pharmazeutische Compliance beeinflusst und was dies für Ihre Softwaresysteme bedeutet.
Jetzt teilen

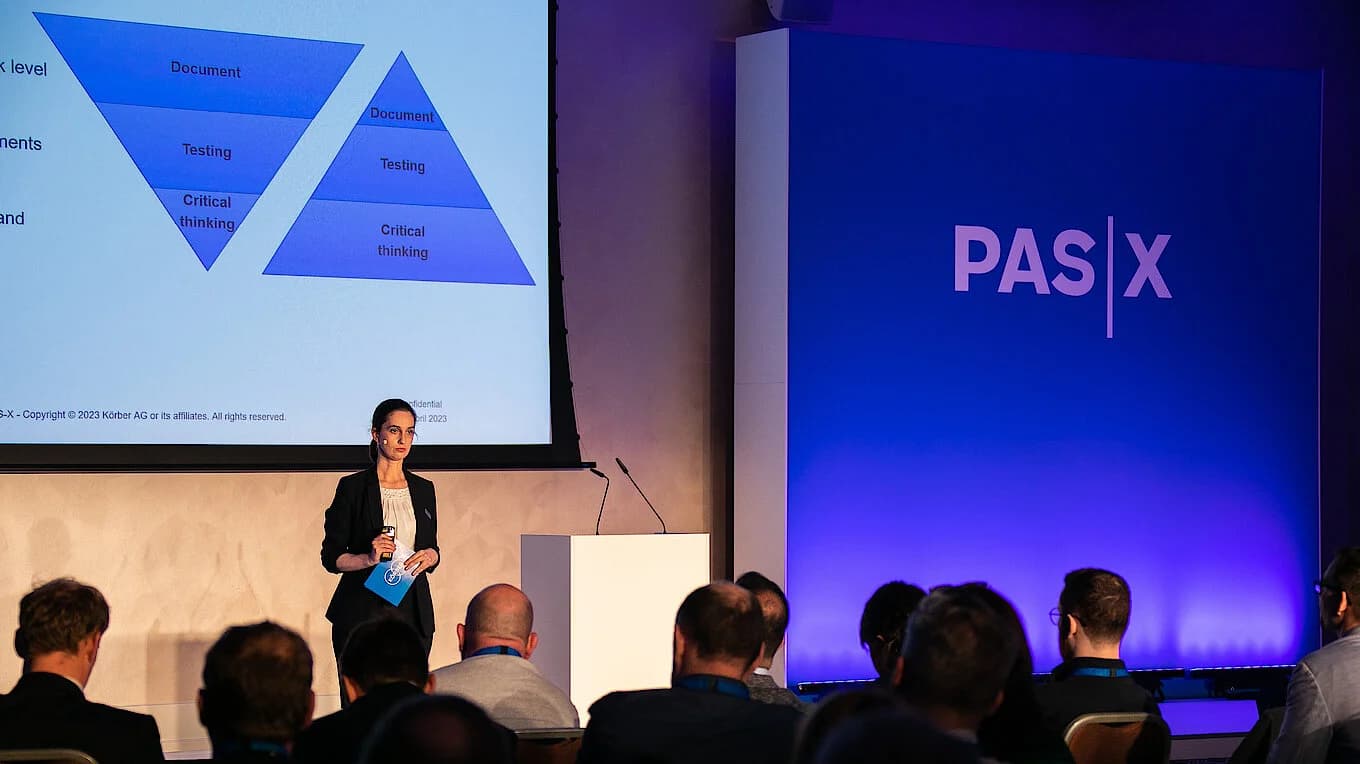
Bild von Nelly Chankova bei einer Präsentation zu PAS-X, mit Fokus auf digitale Transformation und Zukunftstechnologien.

Ergebnisse

30–50 % Reduzierung des Validierungsaufwands

Durch die Umstellung von umfassenden Tests auf risikobasierte CSA-Praktiken können Unternehmen den Validierungsaufwand erheblich reduzieren und gleichzeitig die Systemintegrität aufrechterhalten.

Verbesserte Compliance-Bereitschaft über kritische Systeme hinweg

CSA ermöglicht eine klarere Dokumentation und eine stärkere Rückverfolgbarkeit, was die Inspektionsbereitschaft für PAS-X MES und andere GxP-Anwendungen unterstützt.

Schnellere digitale Innovation mit kontrolliertem Risiko

Modernisierte Validierungsansätze ermöglichen schnellere Systemaktualisierungen und kontinuierliche Verbesserungen, ohne die Patientensicherheit zu gefährden.

Von CSV zu CSA: Eine neue regulatorische Denkweise

Life-Sciences-Unternehmen führen die Validierung computergestützter Systeme (Computerized System Validation, CSV) in Übereinstimmung mit den Validierungsrichtlinien der Food and Drug Administration (FDA) durch. Ziel ist es, sicherzustellen, dass Systeme, die bei der Herstellung von regulierten Arzneimitteln und Medizinprodukten eingesetzt werden, ihren vorgesehenen Zweck erfüllen und die Anforderungen an die Datenintegrität einhalten. Für regulierte Unternehmen ist es zwingend erforderlich sicherzustellen, dass Computersysteme die Kriterien für Funktionalität, Patientensicherheit, Produktqualität und Datenintegrität erfüllen.

Mit dem Richtlinienentwurf zur Computer Software Assurance (CSA) konkretisiert die FDA die in der FDA-Leitlinie zur Softwarevalidierung skizzierten Prinzipien und fordert die Industrie nachdrücklich auf, sich bei ihren Validierungsbemühungen auf die relevantesten und damit risikoreichsten Elemente zu konzentrieren. Dies gilt auch für die Gewährleistung der Zuverlässigkeit, Sicherheit und Compliance von Softwaresystemen, die im Herstellungsprozess verwendet werden. Ein Manufacturing Execution System (MES) orchestriert und überwacht verschiedene Herstellungsprozesse (z. B. Pharma, Biotech, Advanced Medicine), jede Softwarefehlfunktion oder Sicherheitsverletzung könnte zu schwerwiegenden Qualitätskontrollproblemen, regulatorischen Verstößen und potenziellen Schäden für Patienten führen.

Es gibt mehrere Kernpunkte, die man aus dem neuen Leitfaden mitnehmen kann:

CSA: Optimierung von Sicherheit und Qualität bei der Softwarevalidierung für regulierte Anwender

CSA ermutigt den regulierten Anwender, sich auf den Verwendungszweck der Software zu konzentrieren und die Tests der Lieferanten zu berücksichtigen. Dies wiederum sollte die eigenen Tests auf Funktionalitäten reduzieren, die ein hohes Risiko bergen und nicht vollständig durch die Tests des Lieferanten abgedeckt sind; das bedeutet, dass diese Funktionen zur Gewährleistung der Patientensicherheit, Produktqualität oder Datenintegrität des Prozesses erforderlich sind. CSA wurde von der FDA gemeinsam mit der Industrie ins Leben gerufen, nachdem festgestellt wurde, dass die aktuell angewandte Auslegung der Computerized System Validation (CSV) Innovationen aufgrund des hohen Aufwands für Dokumentation und Tests behinderte.

Optimierung des Validierungsansatzes durch Risiko und kritisches Denken

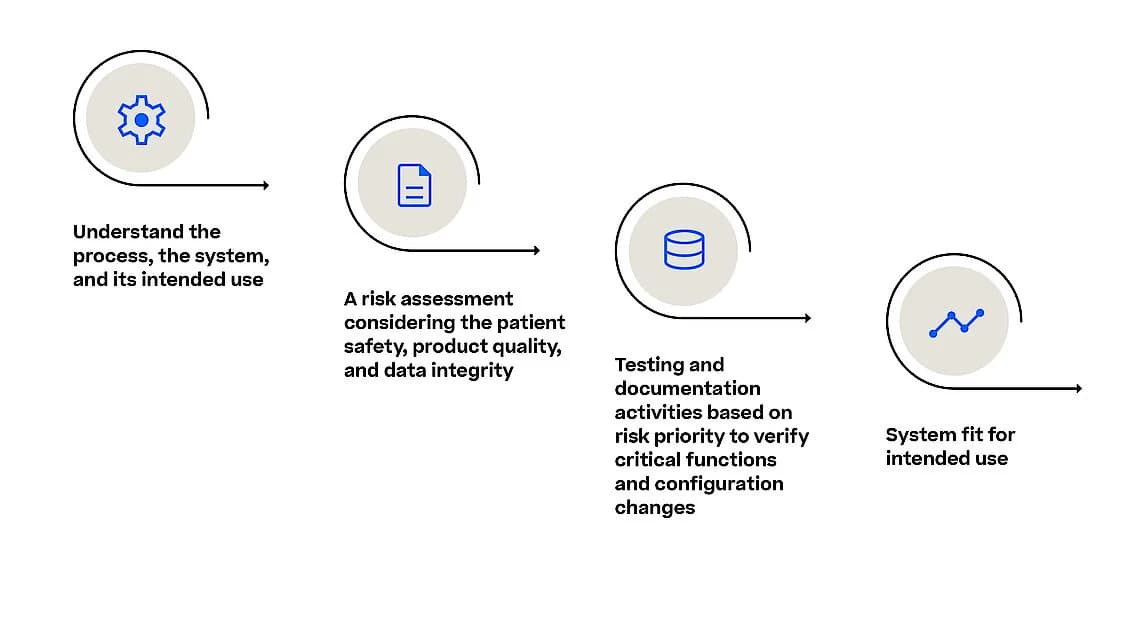
Die CSA-Richtlinie betont einen risikobasierten Ansatz und drängt auf die Anwendung kritischen Denkens, um die Priorisierung potenzieller Gefahren zu verbessern. Obwohl der risikobasierte Ansatz mit CSA nicht neu eingeführt wird, wurde er bei Validierungen bisher selten wirklich angewendet, was eine erneute Betonung erforderlich machte. Die Priorisierung von Risiken ermöglicht eine klarere Unterscheidung von Gefahren und minimiert die Notwendigkeit, jede Softwarefunktion einzeln zu testen. Dies gilt insbesondere dann, wenn Änderungs- (Standardprodukt vs. konfiguriert vs. kundenindividuell angepasst) und Prozesskomplexität in die Risikoberechnung einbezogen werden. Der Risikoansatz beschränkt sich jedoch nicht auf das Testen, sondern sollte auch auf andere Aspekte des Software-Lebenszyklus und der Dokumentation (z. B. Dokumentationsformalia) angewendet werden.
Abbildung, die die vier Phasen des Datenlebenszyklus zeigt: Erstellung, Speicherung, Nutzung und Löschung.
Abbildung 1: Allgemeiner risikobasierter Ansatz
Diagramm zur Veranschaulichung verschiedener Handelsarten, einschließlich Daytrading, Swing-Trading und langfristiger Anlagestrategien.
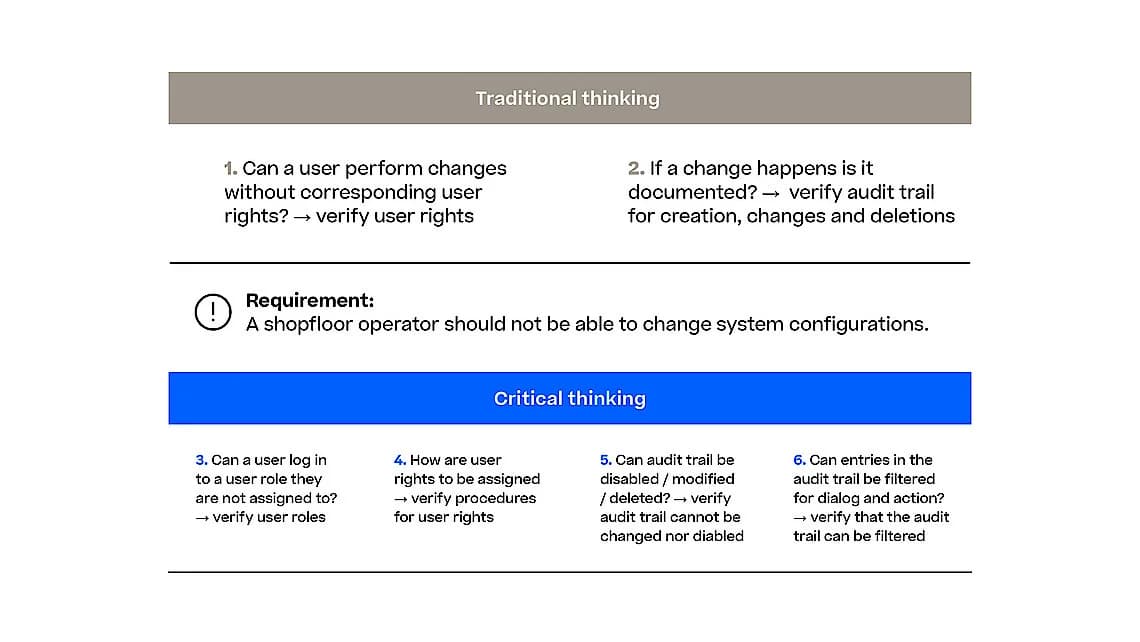
Abbildung 2. Kritisches Denken bei der Risikobewertung (basierend auf dem ISPE-Webinar „GAMP5, FDA CSA, and the Future of Computer Systems Validation“ vom 29. Juli 2020)

Entwicklung des Testens: Partnerschaft und kritisches Denken im Compliance-Wandel

Die neue Richtlinie schafft das Testen nicht ab, sondern lenkt den Fokus des regulierten Anwenders auf die wesentlichen Aspekte. Sie fördert ein stärkeres Vertrauen in die Tests des Lieferanten, um die Notwendigkeit unabhängiger Tests zu minimieren. Kritisches Denken sollte die strategische Nutzung der Lieferantendokumentation leiten. Die Richtlinie unterstreicht, dass erschöpfende Tests unnötig sind, insbesondere wenn der Lieferant bereits gründliche Tests durchgeführt hat. Der Aufbau einer soliden Partnerschaft mit dem Lieferanten ist entscheidend, um dessen Testaktivitäten effektiv nutzen zu können.

Das Testparadigma von CSA: Unstrukturiertes Testen (Unscripted Testing) für eine verbesserte Softwarevalidierung

Die CSA-Richtlinie schlägt einen maßgeschneiderten Ansatz für die Testdokumentation vor und befürwortet Flexibilität basierend auf Risikolevels. Während dokumentierte, skriptbasierte Tests für kritische Funktionen mit Auswirkungen auf die Prozess- und Patientensicherheit reserviert werden können, wird für andere identifizierte Gefahren ein Ansatz mit deutlich reduziertem Dokumentationsaufwand - unstrukturiertes Testen (Unscripted Testing) - empfohlen.

Unstrukturiertes Testen bedeutet nicht Zufälligkeit, sondern vielmehr einen ergebnisoffenen, zielorientierten Ansatz, der es ermöglicht, den Fokus stärker auf die eigentliche Testausführung zu legen, statt auf die Erstellung und Pflege von Skripten. Diese Verschiebung kann die Aufmerksamkeit des Testers auf die tatsächliche Funktionalität lenken und die beabsichtigte Nutzung der Software verifizieren, ohne dass starre und wartungsintensive Testsequenzen erforderlich sind.

Unstrukturiertes Testen bietet Flexibilität und das Potenzial, Probleme aufzudecken, die mit vordefinierten Skripttests nicht identifiziert worden wären. Dies soll jedoch nicht bedeuten, dass unstrukturiertes Testen das skriptbasierte Testen vollständig ersetzen soll. Es sollte in Kombination angewendet werden, sodass die Vorteile beider Testarten genutzt werden können.

Die Natur des unstrukturierten Testens erfordert hochqualifizierte oder erfahrene Tester sowie eine detaillierte Beschreibung der Systemnutzung mit vordefinierten Akzeptanzkriterien. Ein solcher Ansatz lässt sich branchenübergreifend erfolgreich mit agilen Frameworks in Einklang bringen.
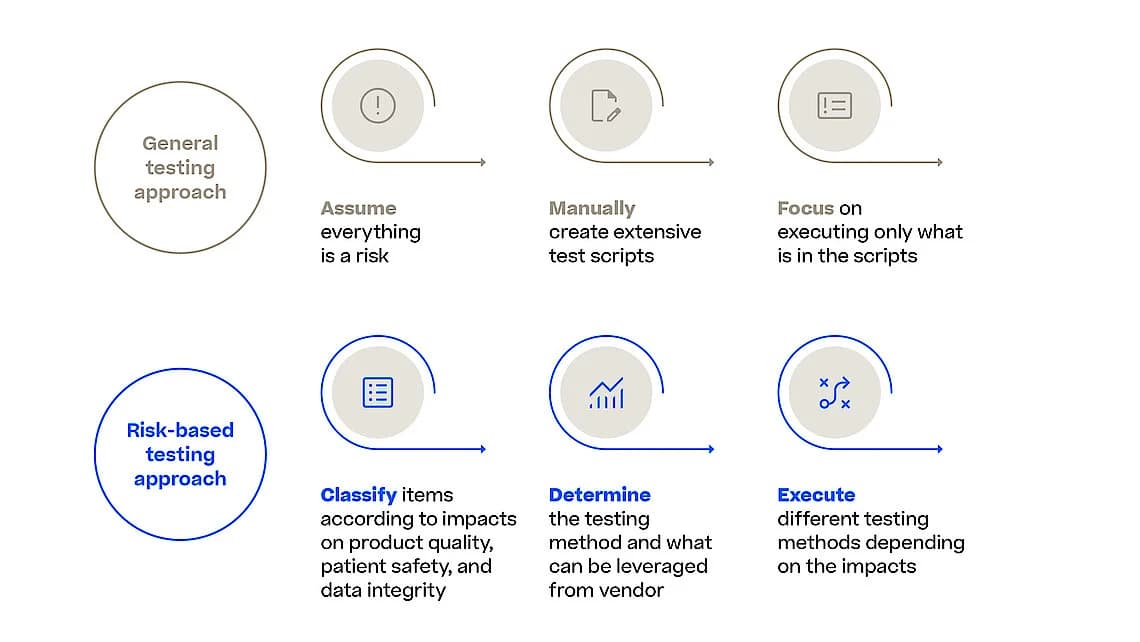
Diagramm zur Veranschaulichung der vier Phasen der Produktentwicklung: Ideenfindung, Design, Testing und Markteinführung.
Abbildung 3: Allgemeiner vs. risikobasierter Dokumentationsansatz

Neue Technologien und die Leistungsfähigkeit automatisierter Tests

Der Einsatz automatisierter Testwerkzeuge kann von den regulierten Anwendern für die Validierungsroutinen in Betracht gezogen werden. Eine sorgfältige Abwägung der Vorteile ist jedoch unerlässlich, wobei der Implementierungs- und Wartungsaufwand genau gegen die bei der Ausführung gewonnene Effizienz abgewogen wird. Softwareanbieter verlassen sich stark auf automatisierte Tests, und der Vorteil liegt in der Wiederholbarkeit. Die Testautomatisierung spielt ihre Stärke bei der erneuten Ausführung von Regressionstests aus, z. B. bei kundenindividuellen Anpassungen (Customizations). Dies unterstreicht die Bedeutung eines robusten internen Change-Control-Prozesses.

Ansatz von Körber: CSA-konforme Strategien, automatisierte Tests für effiziente Systemänderungen

Bei Körber haben wir unsere empfohlenen Best-Practice-Validierungsstrategien, das Validierungsdokumentationspaket und unsere Projektmethodiken an die CSA-Richtlinien angepasst. Wir liefern unsere Projekte zunehmend mit Hilfe automatisierter Tests für kundenspezifische Systemänderungen aus. Darüber hinaus empfehlen wir, unsere Qualifizierungstests zu nutzen, um den Bedarf an funktionalen Tests durch den regulierten Anwender zu verringern und dessen eigene Test- und Dokumentationsaufwände zu reduzieren.

Unserer Meinung nach bedeutet die Anwendung der CSA-Prinzipien die Nutzung einer risikobasierten Absicherung (Risk-Based Assurance), in anderen Worten: die Anwendung des richtigen Maßes an Strenge für ein gegebenes Risiko hinsichtlich Patientensicherheit, Datenintegrität und Produktqualität. Dies reduziert folglich den Aufwand für die Erstellung und Pflege von Skripten, da nur noch für die hochriskanten Aspekte skriptbasiertes Testen erforderlich ist. Weniger Skripte bedeuten auch eine geringere Anzahl von Abweichungen, die auf Skriptfehler und falsche Konfigurationen zurückzuführen sind. Da weniger Dokumente erstellt, freigegeben und generell gepflegt werden müssen, können sich die Fachexperten (Subject Matter Experts) auf andere Aspekte der Systemimplementierung konzentrieren.

Unserer Meinung nach würde die Anwendung der CSA-Prinzipien eine risikobasierte Absicherung bedeuten, d. h. die Anwendung des richtigen Maßes an Strenge für ein bestimmtes Maß an Risiko für die Patientensicherheit, Datenintegrität und Produktqualität. Dies würde den Aufwand für die Erstellung und Pflege von Skripten verringern, da nur die risikoreichen Aspekte in Skripten geprüft werden müssten. Weniger Skripte bedeuten auch eine geringere Anzahl von Abweichungen aufgrund von Skriptfehlern und falschen Konfigurationen. Da weniger Dokumente erstellt, freigegeben und allgemein gepflegt werden müssen, können sich die Fachexperten auf andere Aspekte der Systemimplementierung konzentrieren.

Um unseren Kunden die Validierung ihrer MES-Lösungen zu erleichtern, bietet Körber Pharma Software ein ganzheitliches Validierungsdokumentationspaket und Validierungsservices an. Das Validierungsdokumentationspaket enthält Vorlagen mit vorausgefüllten Informationen, die als Basis für alle benötigten Validierungsdokumente verwendet werden können. Unsere Dienstleistungen reichen von schlüsselfertigen Lösungen bis hin zu individueller Unterstützung. Dieses Angebot kann den für den Validierungsprozess des MES benötigten Mehraufwand weiter reduzieren.

Eingeweihte

Lernen Sie unsere Autoren kennen
Nelly Chankova

Nelly Chankova

Head of Global Business Consulting Software, Körber Business Area Pharma

Nelly Chankova ist Head of Global Business Consulting Software bei Körber Business Area Pharma. Sie ist eine Expertin für die Bereitstellung von Validierungsdienstleistungen für Kunden weltweit und setzt sich für die Weiterentwicklung von Branchenstandards und Best Practices ein. Sie hat Biochemie und Genetik (B. Sc.) sowie Translationale Medizin (MRes) in Nottingham und Manchester, England, studiert und in Translationaler Medizin promoviert. D. in Translationaler Medizin.

Lösungen

Die Lösungen hinter den Erkenntnissen

MES-Symbol für Life Sciences

MES für Life Sciences (PAS-X Suite)

Unser MES digitalisiert Prozesse für effiziente Pharma- und Life-Science-Abläufe.

Symbol für Maschinenqualifizierung

Prozessvalidierung

Die Prozessvalidierung minimiert Risiken und stabilisiert Ihre Produktionsverfahren.

Leistungsoptimierung

Performance-Optimierung

Wir nutzen Daten zur Optimierung Ihrer Prozesse und Performance-Steigerung.

Körber-Mitarbeiter lächelnd

Kontaktieren Sie uns

Lassen Sie uns über zukunftsfähige Lösungen für Ihr Unternehmen sprechen.

Experten kontaktieren